Página 71
Unidade 4
Capítulo 7 - Segurança Online
Ataques cibernéticos, engenharia social e estratégias de defesa.
Tema do capítulo: Ataques Cibernéticos
Objetivos de Aprendizagem
- Compreender o que são ataques cibernéticos, reconhecendo suas principais características, formas de atuação e impactos sobre pessoas, organizações e serviços essenciais.
- Identificar os principais tipos de ataques cibernéticos, como phishing, ransomware, engenharia social e ataques de negação de serviço, analisando como eles exploram vulnerabilidades técnicas e comportamentais.
- Analisar estratégias de prevenção e proteção, reconhecendo a importância de práticas como o uso de senhas fortes, autenticação em dois fatores, atualizações de sistemas, backups e verificação da confiabilidade de mensagens e sites.
- Refletir sobre os aspectos éticos, sociais e legais relacionados à segurança cibernética, compreendendo a importância da responsabilidade individual e coletiva na construção de ambientes digitais mais seguros e confiáveis.
Página 73
Atividade Inicial · Diagnóstica
Leia e responda livremente às perguntas a seguir.
Pense antes de responder
- Você acha que um adolescente pode ser vítima de um ataque cibernético?
- O que faria alguém querer atacar justamente você?
- Você clicaria em um link que promete moedas, skins ou vantagens gratuitas em um jogo? Como descobrir se um link é confiável?
- Se alguém invadisse suas redes sociais hoje, quais problemas isso poderia causar na sua vida?
- Na sua opinião, o maior risco na internet é a tecnologia usada pelos hackers ou as escolhas que as pessoas fazem ao navegar? Por quê?
O Campo de Batalha Invisível
Ataques cibernéticos, engenharia social e estratégias de defesa
1. Por que os ataques cibernéticos são uma ameaça real e crescente?
Você soube do ataque cibernético em um Hospital Universitário da Alemanha?
Em outubro de 2020, o Hospital Universitário de Düsseldorf foi alvo de um terrível ataque cibernético que paralisou seus sistemas de informação. Os médicos perderam acesso a prontuários eletrônicos, equipamentos de diagnóstico ficaram offline e a equipe voltou ao papel e à caneta. Uma paciente, que precisou ser transferida para outro hospital a 30 quilômetros de distância, morreu durante o trajeto. Foi o primeiro caso documentado em que um ataque cibernético contribuiu diretamente para a morte de um ser humano.
Esse episódio ilustra com clareza brutal o que os especialistas em segurança digital chamam de ciberataque ou ataque cibernético. Eles não afetam somente as grandes corporações ou governos. Eles atingem hospitais, escolas, empresas de qualquer porte e até mesmo indivíduos comuns como você.
Saiba que, uma vez conectados à internet, todos somos potenciais alvos de um ciberataque.
- Ciberataque
- É uma ação maliciosa intencional que usa meios digitais para comprometer a confidencialidade, integridade ou disponibilidade de sistemas, redes, dados ou serviços. Pode ser executado por indivíduos, grupos criminosos ou até governos, e pode ter motivações financeiras, políticas, ideológicas ou simplesmente destrutivas. Voltar ao termo ciberataque
O crescimento dos ataques cibernéticos acompanha o crescimento da digitalização. Assim, quanto mais dependemos de sistemas conectados para serviços essenciais como educação, saúde, finanças, energia elétrica, abastecimento de água, transporte, maior o impacto potencial de um ataque bem-sucedido sobre esses sistemas.
Página 74
O Brasil é apontado como um dos países mais atacados do mundo em volume de tentativas de phishing, vazamentos de dados e ataques de ransomware. Por isso, precisamos entender como esses ataques funcionam e como podemos nos proteger deles.
- Phishing
- É uma técnica de ataque cibernético que usa mensagens falsas, por e-mail, SMS ou aplicativos de mensagem, para enganar a vítima e fazê-la revelar senhas, dados bancários ou instalar malware. O nome vem do inglês fishing (pesca): o atacante lança uma "isca" digital e espera que alguém a morda. Voltar ao termo phishing
2. Quais são os principais tipos de ataques cibernéticos?
Os ataques cibernéticos variam muito em sofisticação, objetivo e método. Alguns exploram vulnerabilidades técnicas em softwares; outros exploram vulnerabilidades humanas como nossa pressa, nossa boa-fé ou nossa curiosidade.
Conheça agora os principais tipos de ataques cibernéticos e fique atento para não ser a próxima vítima:
| Tipo de ataque | Como funciona | Exemplo real |
|---|---|---|
| Phishing | Mensagem falsa que imita uma instituição confiável para roubar credenciais ou dados pessoais da vítima. | E-mail falso do "banco" pedindo que você clique em um link e "confirme sua senha" por motivo urgente. |
| Ransomware | Malware que criptografa os arquivos da vítima e exige pagamento (geralmente em criptomoeda) para devolver o acesso. | Ataque ao Hospital de Düsseldorf em 2020, que travou sistemas críticos e atrasou tratamentos de emergência. |
| DDoS (Negação de Serviço) | Sobrecarga intencional de um servidor com milhões de requisições simultâneas até derrubá-lo. | Ataque ao site de uma agência eleitoral durante período de votação para impedir acesso dos cidadãos. |
| Engenharia Social | Manipulação psicológica de pessoas para que revelem informações confidenciais ou executem ações prejudiciais. | Ligação falsa de "suporte técnico" que convence o usuário a instalar um programa de acesso remoto. |
| Man-in-the-Middle | Interceptação da comunicação entre dois sistemas sem que nenhum dos dois perceba. | Atacante em rede Wi-Fi pública que captura dados de login de quem acessa serviços sem HTTPS (proteção). |
| Injeção de SQL | Inserção de comandos maliciosos em campos de formulário para manipular o banco de dados de um sistema. | Inserir comandos maliciosos em um campo de login para burlar a autenticação de um site vulnerável. |
E você já consegue distinguir um tipo de ataque cibernético do outro? Eles estão ficando cada vez mais avançados.
Hoje uma tendência crescente e preocupante é a combinação de múltiplos tipos de ataque em uma única operação. Um grupo criminoso pode começar com engenharia social para obter credenciais de um funcionário, usar essas credenciais para acessar a rede corporativa, instalar um ransomware, que se propaga silenciosamente por semanas antes de ser ativado, e, quando ativado, exigir milhões em criptomoedas. Se não pagarem, ameaçam publicar os dados roubados. Esse desenvolvimento exige que as estratégias de defesa também sejam atualizadas, pois já não basta mais instalar um bom antivírus.
3. O que é engenharia social e por que é tão eficaz?
Você, assim como a maioria das pessoas, imagina um hacker como alguém que passa horas digitando código obscuro para quebrar criptografia e forçar senhas. A realidade é muito mais simples, e por isso, mais assustadora.
O método de ataque mais eficaz da história não envolve computadores: envolve pessoas. A engenharia social usa a manipulação de seres humanos para que revelem informações confidenciais, executem ações prejudiciais ou concedam acesso a sistemas protegidos, sem que percebam o que está acontecendo.
- É o conjunto de técnicas psicológicas usadas por criminosos para manipular pessoas a revelar informações confidenciais, executar ações prejudiciais ou conceder acesso a sistemas. Explora características humanas como confiança, medo, curiosidade, urgência e desejo de ajudar. É responsável pela maioria dos ataques cibernéticos bem-sucedidos. Voltar ao termo engenharia social
O hacker mais famoso da história, Kevin Mitnick, afirmava que a engenharia social era sua ferramenta mais poderosa, muito mais eficaz do que qualquer técnica de programação. Em vez de passar horas tentando quebrar a senha de um sistema, ele simplesmente ligava para um funcionário da empresa, fingindo ser do departamento de TI, e pedia a senha diretamente. Na maioria das vezes, funcionava.
Página 75
As pessoas são treinadas para ser prestativas, para obedecer a figuras de autoridade e para agir rapidamente em emergências. Os engenheiros sociais exploram exatamente esses instintos humanos.
O phishing, a forma mais difundida de engenharia social, funciona porque imita com precisão a aparência e o tom de comunicações legítimas. Um e-mail de phishing bem feito é praticamente indistinguível de uma comunicação real da sua escola, do seu banco, ou de um serviço que você usa. A diferença está nos detalhes e reconhecê-los exige atenção e prática.
4. Como identificar um ataque de phishing?
Chegou a hora de você aprender a identificar um ataque de phishing. Esse tipo de ataque cibernético combina baixo custo de execução com alto índice de sucesso.
Para o criminoso, basta criar um e-mail convincente e disparar para milhões de endereços. Mesmo que apenas 0,1% das pessoas cliquem, o retorno financeiro pode ser enorme.
Para a vítima, o clique errado pode resultar em roubo de identidade, perda financeira ou instalação silenciosa de malware.
Aprender a identificar os sinais de um phishing é uma das habilidades de segurança digital mais valiosas que existem. Nos exemplos a seguir, usamos uma instituição fictícia, o "Banco Nacional", para mostrar como os golpes funcionam:
| Sinal | Descrição |
|---|---|
| URL suspeita | O endereço do link não corresponde ao domínio oficial da instituição. Se o site verdadeiro do fictício Banco Nacional é "banconacional.com.br", o endereço "banc0nacional.com" — com o número zero no lugar da letra "o" — é uma armadilha. Passe o cursor sobre o link antes de clicar, sem abrir, e observe o endereço real que aparece na barra inferior do navegador. |
| Urgência artificial | Frases como "Sua conta será bloqueada em 24 horas", "Ação imediata necessária" ou "Clique agora" são projetadas para impedir que você pense antes de agir. Instituições sérias não comunicam emergências por e-mail. |
| Remetente inconsistente | O nome exibido pode ser "Banco Nacional", mas o endereço de e-mail real pode ser "noreply@atendimento-bancario.xyz". Sempre confira o endereço completo, não apenas o nome exibido. |
| Erros gramaticais | Phishing frequentemente contém erros de português, traduções automáticas ruins ou formatação inconsistente. Comunicações legítimas de empresas sérias passam por revisão antes de serem enviadas. |
| Anexo inesperado | Um arquivo não solicitado, especialmente .exe, .zip, .docm ou .xlsm, em um e-mail que você não esperava é um sinal de alerta crítico. Nunca abra sem verificar a origem com outro canal de comunicação. |
Quem avisa amigo é: antes de clicar em um link ou mensagem recebidos por e-mail, pergunte-se: "Eu esperava receber isso?" Se a resposta for não, desconfie. Se ainda tiver dúvida, acesse o serviço diretamente pelo navegador, digitando o endereço conhecido, em vez de usar o link da mensagem. Essa prática simples elimina praticamente todo o risco de phishing.
Regra de ouro
Instituições financeiras, governamentais e de saúde NUNCA pedem senha, número de cartão ou código de verificação por e-mail, SMS ou ligação telefônica. Se alguém pedir isso, é golpe, independentemente de quão convincente possa parecer.
5. O que são hackers e qual a diferença entre black hat, white hat e gray hat?
Você sabe diferenciar os tipos de hackers?
A palavra "hacker" carrega um estigma que nem sempre é justo. Na cultura original da computação, "hacker" designava alguém com profundo domínio técnico de sistemas, capaz de resolver problemas de forma criativa e não convencional. Com o tempo, a imprensa passou a usar o termo "hacker" somente para referir-se a criminosos digitais, criando uma confusão de sentido que persiste até hoje.
A comunidade de segurança digital usa três categorias para distinguir os diferentes perfis de hackers:
Página 76
| Categoria | Descrição |
|---|---|
| Black Hat (chapéu preto) | Hackers que invadem sistemas sem autorização, com motivação criminosa: roubo, sabotagem e extorsão. São os "criminosos digitais" que a imprensa retrata. |
| White Hat (chapéu branco) | Profissionais de segurança que usam as mesmas técnicas dos black hats, mas com autorização dos proprietários dos sistemas. Realizando testes de penetração (pentests), eles encontram vulnerabilidades antes que os criminosos as encontrem. |
| Gray Hat (chapéu cinza) | Hackers que invadem sistemas sem autorização, mas sem intenção de causar dano, geralmente para demonstrar vulnerabilidades e depois notificar os proprietários. Sua atuação é eticamente ambígua e frequentemente ilegal, mesmo sem intenção maliciosa. |
Por que essa distinção é importante? É importante porque a habilidade técnica, em si, é neutra. A mesma competência que permite a um black hat invadir sistemas bancários também permite a um white hat protegê-los. O que diferencia os dois não é o conhecimento, é o propósito, a intenção de roubar ou proteger.
Profissionais de segurança cibernética (white hats) são hoje uma das categorias profissionais mais importantes do mercado de trabalho global, com salários elevados e crescimento consistente.
6. Como se defender de ataques cibernéticos?
Você já sabe que não existe uma única medida de segurança que o proteja contra todos os tipos de ataques cibernéticos, não é? Porém, a boa notícia é que a defesa mais eficaz é aquela feita em camadas. Elas reduzem bastante o risco de cair nos golpes digitais. Sim, é a combinação de várias camadas de proteção de acesso a seus dados que aumenta as chances de você se defender contra investidas criminosas cada vez mais numerosas.
Esse princípio, chamado de "defesa em profundidade", é aplicado tanto por grandes organizações quanto por usuários individuais.
As principais camadas de defesa ao alcance de qualquer usuário das tecnologias digitais online incluem:
| Camada | Descrição |
|---|---|
| Senhas fortes e únicas | Uma senha forte deve ter pelo menos 12 caracteres, misturar letras maiúsculas e minúsculas, números e símbolos, e não ser reutilizada em outros serviços. Use um gerenciador de senhas para manter senhas diferentes para cada conta. |
| Autenticação em dois fatores (2FA) | Além da senha, um código temporário enviado por SMS ou gerado por aplicativo confirma a identidade. Mesmo que a senha seja roubada, o atacante não entra no segundo fator. |
| Atualizações regulares | Sistemas e aplicativos desatualizados têm vulnerabilidades conhecidas que criminosos exploram. Manter tudo atualizado fecha as portas que foram descobertas e documentadas publicamente. |
| Verificar HTTPS e certificados | Antes de inserir qualquer dado sensível em um site, confirme que o endereço começa com "https://" e que o certificado de segurança pertence ao domínio correto. O cadeado no navegador indica conexão criptografada. |
| Backups regulares | Manter cópias atualizadas dos dados em local separado (HD externo ou nuvem confiável) é a única proteção eficaz contra ransomware. Com backup recente, você pode recuperar os dados sem pagar o resgate. |
| Pensamento crítico antes de clicar | A maioria dos ataques bem-sucedidos explora a pressa e a boa-fé dos usuários, não vulnerabilidades técnicas. Pause, verifique com calma e confirme por outro canal, antes de tomar qualquer ação solicitada por e-mail ou mensagem. |
Um aspecto bastante ignorado é a procura por indícios de ameaças, ou seja, ficar atento para reconhecer quando algo "não parece certo" em um ambiente digital. Assim como você desenvolveu ao longo da vida uma intuição sobre perigo físico e situações suspeitas, é possível desenvolver a mesma intuição quando estiver no ambiente digital.
Esteja atento à chegada de um link estranho trazendo uma oferta generosa demais para ser verdade ou quando alguém está criando urgência fora da normalidade.
Todos somos responsáveis pela segurança uns dos outros, sabia?
Página 77
A segurança digital também tem uma dimensão coletiva. Quando você usa senhas fracas ou não atualiza o sistema, está criando não apenas um risco para si mesmo, mas também um potencial ponto de entrada para ataques a outros.
Dispositivos terceiros são muito usados em ataques DDoS sem que o proprietário saiba. Por exemplo, seu celular pode estar sendo usado para atacar outro sistema, enquanto você dorme.
Proteger seus dispositivos é, sim, uma questão de responsabilidade coletiva e não somente de proteção individual.
Autoria Conceitual
Registre com as suas palavras o que você entendeu sobre ataques cibernéticos e engenharia social, antes de analisar os cenários de ataques na próxima atividade.
Passo 1 — Pesquise em fontes confiáveis
Use um mecanismo de busca e acesse dois sites confiáveis para encontrar definições de "ciberataque" (ou ataque cibernético) e de "engenharia social". Antes de anotar, verifique a credibilidade de cada fonte (autoridade, atualização e objetivo). Registre no caderno as duas definições encontradas e a fonte de cada uma.
Passo 2 — Escreva o seu conceito
Com base nas definições pesquisadas e em tudo que você estudou no capítulo, explique com suas palavras o que é um ataque cibernético e o que é engenharia social, por que o phishing é tão comum e o que significa a "defesa em profundidade" (a proteção em camadas). Escreva a sua explicação no caderno.
Dica: uma boa explicação costuma unir três ideias: o que é um ciberataque (uma ação maliciosa que ameaça a confidencialidade, a integridade ou a disponibilidade de sistemas e dados), por que a engenharia social é tão eficaz (explora a pressa, a confiança e a curiosidade das pessoas, não somente falhas técnicas) e como se defender (não com uma única medida, mas com várias camadas: senhas fortes, dois fatores, atualizações, backups e, acima de tudo, pensamento crítico antes de clicar).
Página 78
Atividade Ctrl+Ação · A Simulação de Ataque e Defesa
Analise cenários reais de ataque, do vetor de entrada à defesa mais adequada
Nesta atividade, você vai analisar cenários reais de ataques cibernéticos, identificando o tipo de ataque, o vetor de entrada, a vulnerabilidade explorada e propondo a defesa mais adequada. É diferente das atividades anteriores, porque integra tanto o conhecimento técnico quanto a dimensão humana dos ataques.
Parte 1 — Análise de cenários
Leia cada cenário a seguir e registre no caderno, para cada um: o tipo de ataque, o vetor de entrada, a vulnerabilidade explorada e a defesa mais adequada.
Cenário 1
Uma funcionária de uma escola recebe um e-mail do "Ministério da Educação" informando que sua conta de acesso ao sistema foi comprometida. O e-mail pede que ela clique em um link e recadastre seu CPF e senha em até 2 horas, sob risco de perda de acesso. O link leva a uma página idêntica ao portal do governo, mas o endereço é "mec-gov.net" em vez de "gov.br".
Cenário 2
Um estudante baixa um "gerador de Robux" (moeda virtual de um jogo) de um site desconhecido. Após instalar o programa, o computador começa a ficar lento. Semanas depois, todos os arquivos pessoais aparecem criptografados com a extensão ".locked" e uma mensagem exige 500 dólares em Bitcoin para recuperar o acesso.
Cenário 3
Uma empresa de e-commerce percebe que seu site está recebendo 50 mil requisições por segundo, quantidade muito acima do normal. O servidor trava e o site fica fora do ar por 6 horas durante a Black Friday, causando perda de milhões em vendas. Nenhum dado foi roubado.
Parte 2 — Auditoria de segurança pessoal
Avalie honestamente seu próprio nível de segurança digital, respondendo:
- Você usa a mesma senha em mais de um serviço? Se sim, em quantos?
- Você tem autenticação em dois fatores ativada nas suas contas mais importantes (e-mail, redes sociais, banco)?
- Quando foi a última vez que você atualizou o sistema operacional do seu celular ou computador?
- Você já clicou em um link suspeito sem verificar antes? O que aconteceu?
Registre suas respostas no caderno.
Box Biografia · Kevin Mitnick
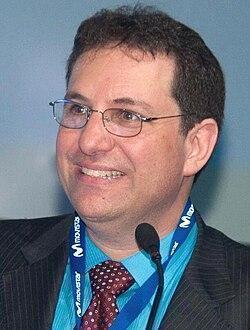
Kevin Mitnick (EUA, 1963 - 2023) desde criança demonstrava talento para explorar sistemas. Aos 12 anos, convenceu um motorista de ônibus a lhe ensinar a usar a máquina perfuradora de bilhetes, e passou a andar de graça pela cidade. Era sua primeira façanha de engenharia social. Nos anos 1980 e 1990, invadiu redes de Nokia, Motorola, Sun Microsystems e do próprio FBI, não por dinheiro, mas pela satisfação intelectual de entrar onde lhe diziam que não podia.
Capturado em 1995 após dois anos e meio fugindo da polícia, passou quatro anos e oito meses preso, quase um ano do total na cela solitária, porque um juiz acreditou que ele poderia lançar mísseis nucleares discando um telefone. Após a soltura em 2000, fundou a Mitnick Security Consulting e dedicou as décadas seguintes a ajudar governos e grandes empresas a identificar vulnerabilidades.
Conexão: a trajetória de Mitnick, de black hat a white hat, é a prova viva de que a habilidade técnica é neutra. O que muda tudo é o propósito. Ele também demonstrou, na prática, que o elo mais fraco da segurança quase nunca é a tecnologia, e sim o ser humano por trás dela. Por isso, a engenharia social era sua arma preferida.
Inteligência Artificial no Cotidiano
A IA nos Dois Lados do Campo de Batalha
A Inteligência Artificial trouxe inovações incríveis para o nosso dia a dia, mas, como qualquer ferramenta poderosa, ela também mudou as regras no "campo de batalha invisível" da internet. Hoje, criminosos podem usar a IA para criar e-mails de phishing quase perfeitos, sem os erros gramaticais que antes nos ajudavam a desconfiar.
Por outro lado, profissionais de segurança cibernética (os white hats) utilizam a mesma tecnologia para detectar comportamentos suspeitos muito rapidamente e bloquear ameaças antes que causem danos. A grande questão é: como podemos usar a IA a nosso favor para reconhecer armadilhas e fortalecer nossa cidadania digital?
Página 79
Projeto em Equipe
Os Detetives do Mundo Digital
Vamos investigar como a Inteligência Artificial pode nos ajudar a identificar ataques cibernéticos e táticas de engenharia social. Forme uma equipe de quatro alunos e assumam os seguintes papéis para cumprir esta missão:
Piloto de IA: será o responsável por interagir com um assistente virtual inteligente. Sua missão é pedir à IA que simule uma mensagem de engenharia social (como uma falsa promoção de jogos ou um e-mail de urgência). Depois, deve perguntar à IA quais dicas ela sugere para identificar que essa mensagem é um golpe.
Investigador-Chefe: ficará encarregado de pesquisar em buscadores tradicionais da internet. A missão é buscar notícias recentes sobre como instituições de segurança e profissionais (white hats) orientam as pessoas a se protegerem de golpes online e senhas roubadas.
Juiz da Verdade: vai analisar e cruzar os dados. Sua tarefa é comparar o exemplo e as dicas geradas pela IA (trazidas pelo Piloto) com as informações reais e notícias (trazidas pelo Investigador). As dicas da IA estão corretas? Elas batem com as camadas de defesa que estudamos, como desconfiar de urgência artificial e links estranhos?
Designer Criativo: ficará responsável por reunir as melhores descobertas do grupo e criar um cartaz (físico ou em uma ferramenta digital de apresentações genérica), alertando outros jovens sobre como identificar ataques virtuais, usando o pensamento crítico.
Finalizando nossa conversa
Chegamos ao fim da nossa jornada sobre segurança digital e ameaças cibernéticas! Vocês descobriram que o maior risco na internet nem sempre é uma tecnologia complexa, mas sim as escolhas que fazemos diante de táticas que tentam manipular nossa pressa, confiança ou curiosidade, a famosa engenharia social. Entender a diferença entre black hats, white hats e gray hats nos mostra que o conhecimento tecnológico em si não é bom nem ruim; o que importa é o propósito e a ética de quem o utiliza.
Você está de parabéns pelo engajamento! Agora, está equipado com estratégias essenciais para construir uma verdadeira "defesa em profundidade". Lembre-se de que a segurança digital não se faz com apenas uma ação, mas com camadas: usando senhas fortes e únicas, ativando a autenticação em dois fatores, mantendo os sistemas atualizados e, o mais importante, praticando o pensamento crítico antes de clicar em qualquer link inesperado.
Ser um cidadão digital responsável significa entender que proteger a si mesmo é também proteger a sua comunidade. Quando você fecha as portas para os invasores em seus próprios dispositivos, ajuda a construir um ambiente online muito mais seguro e confiável para todos. Navegue com curiosidade, mas sempre com atenção e responsabilidade!
Vamos reforçar o que aprendemos?
A seguir, você encontra uma atividade para fazer sem telas, com materiais simples, e uma atividade plugada de campanha de conscientização.
Página 80
Atividade Desplugada · Sem Telas
Analistas de cibersegurança
Chegou a hora de testar seus reflexos de segurança longe das telas! Nesta atividade, vocês vão se transformar em analistas de cibersegurança, mobilizando o eixo de Pensamento Computacional: decompor situações, reconhecer padrões de golpe e formular a solução de defesa.
Objetivo: reconhecer, em situações descritas no papel, o tipo de ataque em ação (phishing, ransomware, malware, engenharia social, negação de serviço), compreender como ele funciona e decidir a melhor solução para proteger o usuário.
Materiais: folhas de papel ou cartões recortados, lápis ou canetas e o caderno.
Como fazer:
1. Formem grupos de três ou quatro estudantes. Cada grupo escreve, em cartões de papel separados, três situações de golpe digital inventadas (inspiradas nos sinais de phishing e nos tipos de ataque estudados no capítulo) e duas situações legítimas e inofensivas (por exemplo, um e-mail verdadeiro da escola). Não identifiquem quais são golpe e quais não são.
2. Os grupos trocam os conjuntos de cartões entre si.
3. Cada grupo analisa os cartões recebidos, um a um, decompondo a situação em três perguntas: quem envia a mensagem? O que ela pede? Que sinal de alerta (urgência artificial, endereço estranho, anexo inesperado, oferta boa demais) aparece?
4. Para cada cartão, o grupo decide: é golpe ou não é? Se for, qual é o tipo de ataque e como ele funciona? Qual é a defesa mais adequada (não clicar, verificar por outro canal, manter backup, ativar dois fatores, atualizar o sistema)?
5. No caderno, cada estudante monta um quadro com quatro colunas — "Situação", "É golpe? Qual ataque?", "Como funciona" e "Melhor defesa" — e registra a análise dos cinco cartões.
Fechamento: os grupos devolvem os cartões e conferem os acertos com o grupo criador. Em roda de conversa, discutam: quais padrões se repetiram em todos os golpes? Para encerrar, cada estudante registra no caderno a sua "regra de ouro" pessoal de defesa. Nenhum ataque passa despercebido por você!
Atividade Plugada
Use a tecnologia para criar uma campanha de conscientização
Agora vamos usar a tecnologia para criar uma campanha de conscientização! Siga esses passos:
- Reúna-se com os colegas e escolha um dos ataques cibernéticos que estudamos (Phishing, Ransomware, Negação de Serviço, etc.).
- Utilizem um buscador seguro para pesquisar um exemplo ou uma dica prática de como se prevenir contra esse ataque, focado em atitudes do dia a dia.
- Escrevam um roteiro curto (máximo de 3 frases), explicando o ataque e dando uma dica de ouro (como usar a autenticação em dois fatores ou fazer backups regulares).
- Abram uma plataforma de edição de imagens e criem um "Post de Alerta" visualmente atrativo, usando cores chamativas e fontes fáceis de ler.
- Exportem a imagem e compartilhem em um mural colaborativo digital da turma, criando uma grande galeria de defesa cibernética!
Galeria de Recursos
Para aprofundar ainda mais suas descobertas, preparamos estes materiais complementares:
Dinâmica
Segurança Online
odae.com.br/9d7
Clique no card ou escaneie
Dinâmica interativa digital ainda em produção; descrição textual alternativa pendente (item 4.3.9).
Infográfico
Guia Prático de Cibersegurança Digital
odae.com.br/9i7
Clique no card ou escaneie
Transcrição do podcast:
Palestrante 1: Em 2020, um ataque de ransomware travou totalmente os sistemas de um hospital lá na Alemanha.
Palestrante 2: Nossa, sim, os monitores simplesmente apagaram, né? Foi um caos.
Palestrante 1: Exato. Prontuários eletrônicos desapareceram do nada e a equipe médica foi forçada a voltar para o papel e caneta no meio daquela confusão toda.
Palestrante 2: O que ficou associado a uma tragédia real: uma paciente em estado grave precisou ser transferida para outra cidade e acabou não resistindo à viagem. A investigação posterior não confirmou o ataque como causa direta da morte, mas o caso acendeu um alerta no mundo inteiro.
Palestrante 1: Pois é, e isso mostra que o perigo saiu da tela do computador. O nosso mergulho de hoje nessa nossa nova leva de documentos sobre segurança foca exatamente nessa linha de frente.
Palestrante 2: Sim, a missão hoje é desmistificar quem realmente atua nesses ataques e principalmente dar os holofotes para quem nos defende, os chamados White Hats.
Palestrante 1: Isso, porque o custo global de ataques cibernéticos passou da marca de 6 trilhões de dólares lá em 2021.
Palestrante 2: É um número absurdo e o que os documentos mostram é que a barreira entre o código e o mundo físico simplesmente sumiu.
Palestrante 1: Totalmente, eu fiquei impressionado com isso. Então, se as ameaças são tão letais hoje em dia, quem são as pessoas protegendo a gente? Porque o termo hacker acabou sendo muito distorcido, sabe?
Palestrante 2: Com certeza, originalmente a palavra significava só alguém com muita habilidade técnica e criatividade. Hoje, o mercado divide esses profissionais pela intenção deles.
Palestrante 1: Ah, os famosos chapéus, né? Black Hat, Gray Hat e por aí vai.
Palestrante 2: Exatamente. O Black Hat é o criminoso puro, focado em extorsão. Aí tem o Gray Hat, que fica numa zona meio cinzenta. Tipo, ele quebra a segurança sem permissão, mas geralmente não quer causar danos irreversíveis.
Palestrante 1: E aí entra o White Hat, que é o foco principal da nossa análise e que, pelo visto, é um profissional super requisitado pelo mercado.
Palestrante 2: O objetivo deles é usar as ferramentas de um invasor para mapear as falhas antes que o criminoso faça isso silenciosamente.
Palestrante 1: Quer dizer, a habilidade técnica é neutra. O que separa quem ataca de quem defende é só a permissão.
Palestrante 2: Exato. O nível técnico é quase idêntico. E quando a gente olha os relatórios desses testes de invasão que os White Hats fazem, surge um padrão bem fascinante.
Palestrante 1: Hum, imagino. Por que por onde essas redes tão complexas desmoronam? Porque, pelo que li nos documentos, quase nunca é a infraestrutura pura de hardware que falha primeiro, né?
Palestrante 2: Não mesmo. E a resposta surpreende muita gente. A maior vulnerabilidade que eles encontram não é a máquina, é a mente humana.
Palestrante 1: Mas peraí. Se esses invasores são verdadeiros gênios da programação, por que eles perdem tempo enganando as pessoas?
Palestrante 2: Porque hackear pessoas é infinitamente mais barato e rápido, sabe? A gente chama isso de engenharia social.
Palestrante 1: Mas um bom antivírus ou um sistema de inteligência artificial não deveria barrar tudo isso na hora que toca o servidor da empresa?
Palestrante 2: Deveria. Mas o fator humano sempre consegue contornar a lógica do sistema. Quebrar uma criptografia avançada exige muito tempo e dinheiro.
Palestrante 1: Ah, tá. Então é mais fácil mandar um e-mail falso de phishing, tipo escrevendo banconacional.com, mas trocando a letra O por um zero, por exemplo?
Palestrante 2: Exatamente. Eles criam um senso de urgência, tipo ligar fingindo ser do suporte técnico da empresa. Sob estresse, as pessoas simplesmente obedecem à autoridade.
Palestrante 1: Nossa, eles exploram a nossa pressa e a nossa vontade de ajudar. Então a tática real do atacante é basicamente terceirizar a invasão para o próprio usuário interno.
Palestrante 2: É bem por aí. O pessoal acaba ignorando a regra de ouro de que bancos e governos nunca pedem senhas ou tokens por SMS ou e-mail e entregam tudo de bandeja.
Palestrante 1: Impressionante. Mas sabendo que esse erro psicológico vai acontecer em grande escala, como quem nos ouve pode adotar essa mentalidade White Hat no dia a dia para se proteger?
Palestrante 2: A chave é o que a gente chama de defesa em camadas, tipo assumir que o erro humano vai rolar e colocar obstáculos logo em seguida.
Palestrante 1: Entendi. Aquela coisa de usar senhas fortes de 12 caracteres, né?
Palestrante 2: Isso. E a autenticação em dois fatores é fundamental. O famoso 2FA, porque ele exige que a pessoa tenha o aparelho físico na mão, o que trava o invasor remoto.
Palestrante 1: E além disso, fazer backups isolados e manter tudo atualizado, claro. Mas o material também fala de um impacto silencioso em casa, o lance das redes zumbis.
Palestrante 2: Nossa, isso é muito perigoso. Celulares e roteadores desatualizados são cooptados o tempo todo sem que os donos percebam.
Palestrante 1: É, o celular tá lá quietinho, carregando de madrugada na mesa de cabeceira, mas operando em segundo plano para atacar uma rede elétrica.
Palestrante 2: Exatamente. Um aparelho vulnerável vira uma arma logística. Então, proteger o próprio celular deixa de ser só privacidade individual e passa a ser responsabilidade coletiva.
Palestrante 1: Incrível isso. Bom, pra resumir o nosso mergulho, os ataques no mundo físico são muito reais, os White Hats são heróis essenciais e a nossa intuição digital é de longe a melhor defesa.
Palestrante 2: Com certeza. Pensar antes de clicar salva vidas, literalmente.
Palestrante 1: E isso me deixa com um pensamento final para o pessoal que está acompanhando a gente. Se um celular desprotegido pode servir de arma contra hospitais enquanto a gente dorme e o risco é compartilhado na rede...
Palestrante 2: O que acontece no futuro?
Palestrante 1: Pois é. Será que num futuro próximo o próprio acesso à internet vai exigir uma espécie de carteira de habilitação digital obrigatória para todo mundo? Fica a provocação.
Podcast
Como os White Hats nos Defendem
odae.com.br/9p7
Clique no card ou escaneie
Transcrição completa do podcast pendente de inclusão (item 7.7.4).
Vídeo
Assalto Digital
odae.com.br/9v7
Clique no card ou escaneie
Legenda, audiodescrição e janela de Libras ainda pendentes (item 4.3.9).