Página 77
Unidade 4
Capítulo 8 - Proteção de Dispositivos
Antivírus, o guarda-costas do seu dispositivo no mundo digital.
Tema do capítulo: Antivírus
Objetivos de Aprendizagem
- Compreender o papel dos antivírus na prevenção, detecção e remoção de ameaças digitais, reconhecendo sua importância para a proteção de dispositivos e informações pessoais.
- Identificar os principais tipos de malwares, como vírus, trojans, ransomware, spyware e worms, analisando suas características, formas de propagação e impactos na segurança digital.
- Reconhecer a importância das atualizações de sistemas operacionais, antivírus e aplicativos, compreendendo como essas medidas contribuem para reduzir vulnerabilidades e proteger os dispositivos contra novas ameaças.
- Adotar práticas seguras no uso das tecnologias digitais, avaliando situações de risco, utilizando ferramentas de proteção e desenvolvendo hábitos responsáveis para prevenir ataques cibernéticos.
Página 79
Atividade Inicial · Diagnóstica
Leia e responda livremente às perguntas a seguir.
Pense antes de responder
- Você acredita que um celular ou computador pode ser "infectado" como uma pessoa fica doente? Como isso poderia acontecer?
- Se você recebesse um arquivo ou um link de alguém que não conhece, seria seguro abrir ou não?
- O que você levaria em consideração para tomar essa decisão?
- Você acha que instalar um antivírus é suficiente para proteger seus dispositivos ou o comportamento do usuário também faz diferença? Por quê?
- Quais hábitos você considera importantes para manter seus dados, arquivos e dispositivos protegidos contra ameaças digitais?
O Guarda-Costas do Seu Dispositivo
Como os Antivírus Protegem Você no Mundo Digital
1. Por que o mundo digital precisa de guardiões?
Imagine que você acabou de montar o quarto dos seus sonhos: computador novo, fones de última geração, todos os seus arquivos organizados, seus jogos favoritos instalados, suas fotos e vídeos guardados com cuidado.
Agora imagine que, sem que você perceba, alguém entra pela janela, vasculha tudo, copia o que tem valor, embaralha seus arquivos e ainda deixa uma armadilha para a próxima vez que você abrir o computador. É exatamente isso que um malware faz. Foi para combater essa ameaça que o antivírus foi criado.
O ambiente digital moderno é um ecossistema onde convivem criadores, usuários, empresas e, infelizmente, criminosos. Assim como o mundo físico tem ladrões, no mundo digital existem os malwares:
softwares maliciosos criados para danificar, espionar, sequestrar ou roubar informações de dispositivos e sistemas. O nome vem da contração das palavras em inglês "malicious software" e engloba uma família ampla de ameaças, cada uma com técnicas e objetivos distintos.
- Malware
- É o termo genérico para qualquer software criado com intenção maliciosa. Inclui vírus, trojans, ransomware, spyware, adware, worms e rootkits. É a principal ameaça contra a qual os antivírus foram desenvolvidos. Voltar ao termo malware
A importância de entender essas ameaças vai além da proteção individual. Quando um malware se instala em um dispositivo, ele pode usá-lo como base para atacar outros, participar de redes de crime cibernético ou vazar dados de pessoas que você carrega no aparelho, contatos, fotos, conversas.
Ser infectado não é apenas um problema pessoal: tem consequências para toda a sua rede de relacionamentos. Por isso, a segurança digital é também uma questão de responsabilidade coletiva e de cibercidadania.
A evolução dessas ameaças nas últimas décadas é impressionante. Nos anos 1980 e 1990, os primeiros vírus eram criados principalmente por curiosidade ou para demonstrar habilidade técnica.
Página 80
Hoje, o cibercrime é uma indústria organizada e lucrativa. Grupos especializados criam malwares sofisticados para roubar credenciais bancárias, sequestrar arquivos corporativos por resgates milionários e espionar governos.
Compreender esse cenário é o primeiro passo para agir com autonomia e responsabilidade no mundo digital.
2. Quais são os tipos de malware e como cada um age?
Para se defender de uma ameaça, é preciso conhecê-la. Os malwares não são todos iguais: cada tipo usa uma estratégia diferente para se infiltrar, permanecer ativo e cumprir seus objetivos maliciosos.
Conheça agora as diferenças entre eles. Esse conhecimento vai permitir que você tome decisões mais inteligentes sobre segurança digital e reconhecer situações de risco antes que causem dano.
| Tipo | Como age | Exemplo prático |
|---|---|---|
| Vírus | Anexa-se a arquivos legítimos e se replica quando executado. | Arquivo .exe disfarçado de jogo que corrompe outros programas ao ser aberto. |
| Trojan (Cavalo de Troia) | Parece útil, mas abre uma porta dos fundos para invasores. | Aplicativo falso de celular que parece lanterna, mas envia seus dados a hackers. |
| Ransomware | Criptografa arquivos e exige pagamento para liberar o acesso. | Malware que bloqueia fotos e documentos e pede resgate em criptomoeda. |
| Spyware | Espiona silenciosamente, capturando senhas e hábitos de navegação. | Programa que registra tudo que você digita, incluindo senhas bancárias. |
| Adware | Exibe anúncios intrusivos e redireciona o navegador para sites maliciosos. | Pop-ups que aparecem sem o navegador aberto e instalam mais malware. |
| Worm | Multiplica-se automaticamente pela rede sem precisar de ação do usuário. | Malware que se espalha por todos os dispositivos conectados ao mesmo Wi-Fi. |
| Rootkit | Esconde-se profundamente no sistema, dificultando detecção e remoção. | Programa que se camufla como parte do sistema operacional para escapar de varreduras. |
Uma tendência crescente é a combinação de tipos: um malware moderno pode entrar como trojan, instalar um rootkit para se esconder, usar spyware para roubar credenciais bancárias e em seguida distribuir ransomware.
Essa sofisticação crescente exige que as ferramentas de defesa também evoluam continuamente, o que nos leva ao funcionamento do antivírus.
3. Como o antivírus detecta e neutraliza ameaças?
Um antivírus moderno não é um programa simples que "olha" para arquivos e decide se são bons ou ruins. É um sistema com múltiplas camadas de defesa que trabalham simultaneamente, cada uma especializada em detectar um tipo diferente de ameaça.
Compreender essas camadas é o que nos permite entender por que algumas ameaças ainda escapam e o que podemos fazer para minimizar esse risco.
- Antivírus
- É um software de segurança que monitora, detecta e neutraliza ameaças digitais em dispositivos. Os antivírus modernos combinam múltiplas técnicas de detecção, varredura por assinaturas, análise heurística, sandbox e verificação em nuvem, para proteger contra ameaças conhecidas e desconhecidas. Voltar ao termo antivírus
Quando um arquivo suspeito chega ao seu dispositivo, seja por download, e-mail, pendrive ou link, o antivírus o submete a uma série de camadas de verificação antes de permitir sua execução:
Página 81
| Camada | Como funciona |
|---|---|
| Assinaturas | Varredura por assinaturas: compara cada arquivo com um banco de dados de impressões digitais de malwares conhecidos. Rápido e eficaz contra ameaças já catalogadas. |
| Heurística | Análise heurística: examina o comportamento de programas desconhecidos, buscando padrões suspeitos. Detecta variantes novas de malwares antes de serem catalogadas. |
| Sandbox | Sandbox (ambiente isolado): executa arquivos suspeitos em um ambiente virtual separado do sistema real. Se o arquivo agir de forma maliciosa ali dentro, é bloqueado antes de causar dano. |
| Nuvem | Verificação em nuvem: consulta servidores remotos em tempo real com inteligência global de ameaças. Permite detectar ataques zero-day que ainda não chegaram ao banco de dados local. |
| Tempo real | Monitoramento em tempo real: observa continuamente os processos em execução, bloqueando qualquer ação suspeita, como um programa tentando acessar câmera, microfone ou arquivos de sistema sem motivo. |
Nenhuma dessas camadas, isolada, é suficiente. Um malware sofisticado pode ser novo demais para a varredura por assinaturas, comportar-se normalmente dentro do sandbox e só revelar sua verdadeira natureza depois de instalado.
É a combinação das cinco camadas que torna a proteção robusta, mas não infalível. Nenhum antivírus, por mais avançado que seja, garante 100% de proteção. A última linha de defesa é sempre o comportamento do usuário.
4. Por que as atualizações são a vida do antivírus?
Imagine um vigia noturno contratado para reconhecer rostos de criminosos, mas cujo álbum de fotos dos suspeitos tem dez anos. Mesmo sendo o melhor vigia do mundo, ele não reconheceria os criminosos mais novos. É exatamente isso que acontece com um antivírus desatualizado.
O banco de dados de assinaturas, que é um tipo de lista de impressões digitais de malwares conhecidos, precisa ser renovado constantemente para incluir as novas ameaças descobertas todos os dias.
Pesquisadores de segurança ao redor do mundo descobrem e catalogam centenas de novos malwares diariamente. Quando um novo vírus é identificado, sua impressão digital é enviada para o banco de dados na nuvem e distribuída como atualização para todos os dispositivos com o antivírus instalado.
Um antivírus sem atualização recente é como um sistema imunológico sem vacinas: combate ameaças antigas, mas fica vulnerável a tudo que surgiu depois. Igualmente críticas são as atualizações do próprio programa, que corrigem vulnerabilidades exploradas pelos chamados ataques zero-day, ou seja, ataques que exploram falhas ainda desconhecidas pelo fabricante do software.
- Ataque Zero-Day
- É o ataque cibernético que explora uma vulnerabilidade no software que ainda não foi descoberta ou corrigida pelo fabricante. O nome vem do fato de que os desenvolvedores têm "zero dias" para criar uma correção antes que o ataque seja lançado. São as ameaças mais perigosas, porque nenhum antivírus baseado em assinaturas as conhece previamente. Voltar ao termo ataque zero-day
A boa notícia é que a maioria dos antivírus modernos atualiza suas definições automaticamente, em segundo plano, várias vezes ao dia, sem que você precise fazer nada.
O que você precisa garantir é que o antivírus esteja ativo, que as atualizações automáticas estejam habilitadas e que o próprio sistema operacional também esteja atualizado, pois muitos ataques exploram vulnerabilidades do sistema, não apenas de arquivos individuais.
Regra prática
Quando o sistema operacional ou o antivírus pede para atualizar, não adie. Cada dia de atraso é uma janela em que o dispositivo fica vulnerável a ataques que já têm solução disponível.
5. Antivírus gratuito ou pago: como escolher?
Uma das dúvidas mais comuns na hora de escolher uma solução de segurança digital é a diferença entre versões gratuitas e pagas. A resposta honesta é: depende do uso.
Para um estudante que usa o dispositivo principalmente para estudar, assistir vídeos e se comunicar, um bom antivírus gratuito, como os que já vêm integrados aos principais sistemas operacionais, oferece proteção adequada para a maioria das ameaças cotidianas.
Página 82
Entretanto, é importante compreender o que os antivírus gratuitos geralmente não oferecem em comparação com as versões pagas:
| Antivírus gratuito | Antivírus pago |
|---|---|
| Proteção básica contra vírus e malwares comuns. | Proteção avançada contra ransomware e ataques zero-day. |
| Atualizações automáticas de definições. | Firewall integrado e proteção de rede. |
| Varredura manual e monitoramento básico em tempo real. | Gerenciador de senhas e VPN integrada. |
| Sem custo, ideal para uso pessoal básico. | Controle parental e monitoramento de múltiplos dispositivos. |
| Pode incluir anúncios e tentativas de upgrade. | Suporte técnico dedicado 24 horas. |
Uma consideração ética importante: quando um produto digital é gratuito, é comum que o modelo de negócio envolva a coleta de dados anônimos sobre o comportamento dos usuários para venda a terceiros ou para exibição de anúncios. Isso não é necessariamente ilegal, mas deve ser considerado.
Leia a política de privacidade do produto antes de instalá-lo, uma empresa de segurança que não é transparente sobre como usa seus dados levanta uma questão relevante.
Independentemente de ser gratuito ou pago, três critérios devem guiar a escolha: reputação verificada por testes independentes de laboratórios especializados, impacto mínimo no desempenho do dispositivo e frequência de atualizações. Um antivírus desatualizado, seja ele gratuito ou pago, oferece proteção insuficiente.
6. O antivírus é suficiente? Comportamento e cultura de segurança
Após entender como o antivírus funciona, surge uma pergunta pertinente: se ele é tão eficaz, por que ainda há tantas vítimas de ataques digitais?
A resposta está em um fator que nenhum software controla completamente: o comportamento humano. A engenharia social, que é a arte de manipular pessoas para que cometam erros de segurança, é responsável pela maioria das infecções de malware, independentemente de o dispositivo ter antivírus instalado.
Um golpe de phishing, por exemplo, não invade o dispositivo pela força: convence o usuário a clicar em um link falso ou a fornecer credenciais voluntariamente. Quando o usuário executa esse ato, o malware chega ao dispositivo com permissão implícita e o antivírus pode não ter tempo de identificar a ameaça antes que o dano seja feito.
A primeira e mais eficaz forma de defesa é sempre o pensamento crítico do usuário.
Desenvolver uma cultura de segurança digital significa incorporar hábitos de proteção ao comportamento cotidiano. Esses hábitos incluem:
| Hábito | Descrição |
|---|---|
| Urgência | Desconfie de urgência: mensagens que pressionam com frases como "Clique agora ou sua conta será bloqueada" exploram o estresse para impedir a reflexão. Pare, respire e verifique. |
| Remetente | Verifique o remetente: um e-mail aparentemente do seu banco, mas enviado de um endereço genérico de e-mail gratuito, é falso. Instituições oficiais usam domínios próprios. |
| Fontes | Não baixe de fontes desconhecidas: aplicativos fora das lojas oficiais ou software de sites não verificados são as principais portas de entrada de malwares. |
| Senhas | Use senhas fortes e únicas: se uma senha for comprometida, ela não deve dar acesso a outras contas. Um gerenciador de senhas ajuda a manter senhas complexas para cada serviço. |
| 2 Etapas | Ative a autenticação em duas etapas: mesmo que alguém descubra sua senha, o código extra enviado por SMS ou aplicativo impede o acesso não autorizado. |
| Backup | Faça backups regulares: em caso de ransomware, um backup recente permite recuperar os arquivos sem pagar o resgate. Use um HD externo ou serviço de nuvem confiável. |
A combinação de um bom antivírus atualizado com comportamento digital consciente é o que cria uma defesa realmente robusta.
Página 83
O antivírus cuida das ameaças técnicas; o pensamento crítico cuida das ameaças humanas. Nenhum dos dois, isolado, é suficiente e essa é a lição mais importante deste capítulo.
Autoria Conceitual
Antes de agir como analista na próxima atividade, registre com as suas próprias palavras o que você entendeu sobre os malwares e os antivírus.
Passo 1 — Pesquise em fontes confiáveis
Use um mecanismo de busca e acesse dois sites confiáveis para encontrar definições de "malware" e de "antivírus". Antes de anotar, verifique a credibilidade de cada fonte (autoridade, atualização e objetivo).
Registre no caderno as definições de MALWARE e de ANTIVÍRUS, anotando a fonte de cada uma.
Página 83
Passo 2 — Escreva o seu conceito
Com base nas definições pesquisadas e em tudo que você estudou no capítulo, explique com suas palavras a diferença entre pelo menos três tipos de malware, como as camadas de detecção do antivírus trabalham juntas e por que o comportamento do usuário é a linha de defesa mais importante.
Dica: uma boa explicação costuma unir três ideias: a ameaça (os diferentes tipos de malware e como agem), a defesa técnica (as camadas do antivírus e a importância das atualizações) e a defesa humana (a cultura de segurança e o pensamento crítico contra a engenharia social).
Registre a sua explicação no caderno.
Página 84
Atividade Desafio · O Analista de Ameaças
Triagem de incidentes e auditoria de segurança
Nesta atividade, você vai simular o trabalho de um analista de segurança digital, recebendo alertas de possíveis infecções, investigando as evidências e decidindo qual tipo de malware está em ação e qual é a resposta mais adequada.
Parte 1 — Triagem de incidentes
Leia cada situação abaixo. Identifique o tipo de malware mais provável, explique como ele chegou ao dispositivo e descreva a resposta imediata mais adequada.
Incidente 1: o computador da sala de informática exibe uma mensagem em vermelho: "Todos os seus arquivos foram criptografados. Para recuperá-los, transfira R$ 500 em Bitcoin em até 48 horas." Nenhum arquivo pode ser aberto.
| Tipo de malware provável | Como provavelmente entrou | Resposta imediata recomendada |
|---|---|---|
Incidente 2: uma estudante percebe que sua conta de rede social está enviando mensagens com links estranhos para todos os contatos, mas ela não enviou nada. Ela encontrou um aplicativo instalado recentemente que não reconhece, baixado fora da loja oficial.
| Tipo de malware provável | Como provavelmente entrou | Resposta imediata recomendada |
|---|---|---|
Incidente 3: um estudante nota que o computador está muito lento. O antivírus alertou que detectou um processo tentando se comunicar com um servidor externo a cada 30 segundos, mesmo sem nenhum navegador aberto.
| Tipo de malware provável | Como provavelmente entrou | Resposta imediata recomendada |
|---|---|---|
Parte 2 — Auditoria de segurança do seu dispositivo
Verifique agora o dispositivo que você usa com mais frequência e responda:
- O dispositivo tem antivírus instalado? Se sim, qual? Está atualizado?
- As atualizações automáticas do sistema operacional estão ativas?
- Você tem backup recente dos arquivos mais importantes? Onde está esse backup?
- Existe algum aplicativo instalado que você não reconhece ou nunca usou?
Box Biografia · Eugene Kaspersky
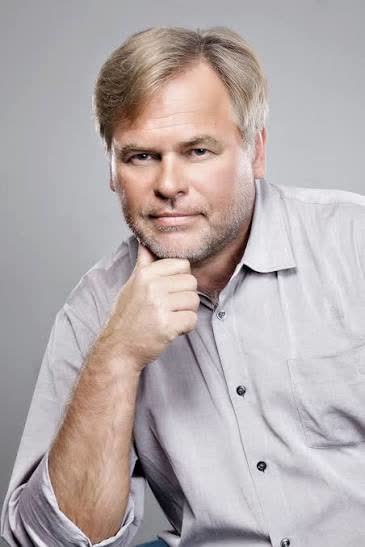
Eugene Kaspersky (Rússia, 1965) estudou matemática e criptografia e, quando encontrou o vírus Cascade no próprio computador, em vez de simplesmente removê-lo, analisou seu funcionamento e criou uma ferramenta para eliminá-lo, que se tornou o primeiro item do maior banco de dados de malwares do mundo.
Em 1997, fundou a Kaspersky Lab com Natalya Kaspersky e Alexey De-Monderik. Hoje, mais de 400 milhões de usuários em mais de 200 países usam seus produtos.
Conexão: O antivírus que protege o seu dispositivo nasceu da curiosidade de alguém que, ao encontrar um vírus, decidiu entendê-lo em vez de apenas apagá-lo. A história de Kaspersky mostra que a segurança digital começa com a vontade de compreender como as ameaças funcionam.
Inteligência Artificial no Cotidiano
A IA na Defesa e no Ataque Digital
Você já parou para pensar em como a Inteligência Artificial (IA) pode ser uma poderosa aliada, mas também um desafio quando falamos de proteção digital?
De um lado, os sistemas de segurança modernos utilizam a IA para analisar o comportamento dos computadores em tempo real, conseguindo prever e bloquear ameaças desconhecidas de forma muito mais rápida.
Por outro lado, ferramentas de IA também podem ser usadas por pessoas mal-intencionadas para criar mensagens falsas e golpes cada vez mais convincentes e sem erros de português.
A tecnologia é uma ferramenta poderosa, e cabe a nós utilizá-la com responsabilidade e inteligência!
Página 85
Projeto em Equipe
Os Detetives da Cibersegurança
Para investigar como a IA atua na segurança digital, formem equipes de quatro alunos. A missão de vocês é investigar a seguinte pergunta: Como a Inteligência Artificial ajuda a identificar malwares disfarçados, e como podemos não cair nas armadilhas geradas por ela?
Piloto de IA: será o responsável por interagir com um assistente virtual inteligente, solicitando explicações simples sobre como a IA consegue identificar um comportamento suspeito em um dispositivo e pedir exemplos de como mensagens falsas (phishing) são criadas atualmente.
Investigador-Chefe: ficará encarregado de pesquisar em buscadores tradicionais da internet notícias recentes ou artigos em sites confiáveis sobre como os antivírus estão ficando mais inteligentes.
Juiz da Verdade: receberá as informações coletadas pelo Piloto e pelo Investigador e fará o cruzamento dos dados. Sua missão é garantir que as informações geradas pela IA são verdadeiras, precisas e que fazem sentido com as notícias reais encontradas.
Designer Criativo: pegará as conclusões aprovadas pelo Juiz e organizará tudo de forma visualmente atraente utilizando uma ferramenta de apresentação digital.
Finalizando nossa conversa
Chegamos ao fim deste capítulo! O ambiente digital é um espaço incrível onde convivem criadores, usuários e, infelizmente, também criminosos. Por isso, entender como essas ameaças virtuais funcionam é o primeiro e mais importante passo para que você possa agir com autonomia e responsabilidade no mundo digital. Nós vimos que um antivírus moderno é um sistema complexo com múltiplas camadas de defesa. Ele funciona como um verdadeiro guarda-costas para o seu dispositivo, analisando arquivos suspeitos e protegendo seus dados contra os mais variados tipos de softwares maliciosos.
Lembre-se sempre de que manter seus sistemas operacionais e aplicativos atualizados é vital, pois essas atualizações fecham portas que poderiam ser exploradas por novas ameaças. Além disso, manter essas atualizações em dia garante que o banco de dados do seu antivírus consiga reconhecer os riscos mais recentes.
Parabéns pela dedicação durante este estudo! Nunca se esqueça de que nenhum software de proteção é infalível e a engenharia social ainda é responsável pela maioria das infecções. Isso significa que o pensamento crítico do usuário é sempre a sua primeira e mais eficaz arma de defesa. Desconfie de mensagens urgentes, use senhas fortes e preserve seus dados. Assim, você constrói uma cultura de segurança e exerce sua cibercidadania com excelência.
Vamos reforçar o que aprendemos?
Atividade Desplugada · Sem Telas
Operação Firewall
Agora é a sua vez de atuar como um verdadeiro analista de segurança cibernética — usando apenas papel, caneta e raciocínio!
Objetivo: classificar mensagens seguras e maliciosas, compreender como um ataque se espalha pela rede de uma escola e relacionar cada ameaça à sua forma de bloqueio, desenvolvendo leitura crítica, análise de riscos e tomada de decisão.
Materiais: fichas ou pedaços de papel, caneta, lápis coloridos e uma folha grande (ou o quadro) para o mapa da rede.
Como fazer
- Caixa de entrada suspeita. O professor (ou cada grupo, para trocar com outro) escreve em fichas seis "e-mails" simulados: alguns legítimos (aviso da escola, mensagem de um colega) e outros com sinais de phishing (urgência exagerada, remetente genérico, link estranho, pedido de senha). Em grupos, classifiquem cada mensagem como SEGURA ou AMEAÇA e anotem no caderno os sinais que justificaram cada decisão.
- Operação Firewall. Desenhem em uma folha grande o mapa da rede de uma escola fictícia: o roteador, o servidor com os dados dos estudantes, os computadores da sala de informática e os celulares conectados ao Wi-Fi. O professor narra o incidente: um worm entrou por um pendrive infectado. Tracem no mapa o caminho que o worm percorre de dispositivo em dispositivo e decidam, em equipe, quais ações devem ser tomadas — e em que ordem — para conter os riscos (desconectar da rede, avisar os responsáveis, trocar senhas, restaurar backup). Registrem o plano de resposta no caderno.
- Ataque & Defesa. Para fechar com chave de ouro, cada equipe escreve cartas de ATAQUE (vírus, trojan, ransomware, spyware, phishing) e cartas de DEFESA (antivírus atualizado, backup, autenticação em duas etapas, senha forte, desconfiar de urgência). No confronto de argumentos, uma equipe lança um ataque e a outra deve responder com a defesa correta, justificando o pareamento. Ponto para quem defender com o argumento certo!
Fechamento: registre no caderno qual ameaça o seu grupo achou mais perigosa, qual defesa considera mais importante no seu dia a dia e o que muda no seu comportamento a partir de agora. Durante todas as etapas, discutam também quais dados pessoais estavam em risco em cada situação e quem deveria ser avisado.
Página 86
Atividade Plugada
Crie sua campanha de segurança em 5 passos
Vamos colocar a criatividade em ação para proteger nossa comunidade escolar? Siga estes cinco passos para criar sua própria campanha digital de segurança:
- Forme uma dupla com um colega e escolha um tipo de ameaça que estudamos no capítulo (como vírus, trojans, ransomware ou spyware).
- Utilize um buscador seguro na internet para pesquisar dicas práticas de como estudantes da idade de vocês podem evitar cair nesse golpe específico.
- Acessem uma plataforma de edição de imagens genérica e gratuita para criar um cartaz digital chamativo. Usem cores vibrantes, fontes claras e imagens adequadas.
- Revisem o texto do cartaz para garantir que a mensagem de alerta está fácil de entender, focando no comportamento consciente.
- Exportem o cartaz e compartilhem com o professor para que seja publicado no mural virtual da escola ou projetado na lousa digital para a turma.
Galeria de Recursos
Para aprofundar ainda mais suas descobertas, preparamos estes materiais complementares:
Dinâmica
Escudo Digital
odae.com.br/8d8
Clique no card ou escaneie
Dinâmica interativa digital ainda em produção; descrição textual alternativa pendente (item 4.3.9).
Infográfico
Sua Defesa Contra Vírus
odae.com.br/8i8
Clique no card ou escaneie
Descrição do infográfico:
Infográfico em estilo desenho à mão, intitulado "Guia Rápido: Sua Defesa Contra Vírus", com o subtítulo "Sua segurança no mundo digital funciona como uma barreira dupla: a inteligência do software e o seu próprio bom senso". Contém quatro blocos: 1) "O Inimigo: O que é Malware?", com o desenho de um arquivo digital com um inseto verde sobre ele e um balão de fala explicando "Qualquer programa criado para roubar dados, espiar ou sequestrar seus arquivos valiosos"; 2) "Antivírus: O Guarda-Costas do Aparelho", com a ilustração de um guarda-costas segurando um escudo com a letra A e uma lupa, protegendo um celular e um notebook, com o texto "Ele utiliza 5 camadas de defesa, comparando digitais de vírus e vigiando ações estranhas"; 3) "Atualização é como uma Vacina", comparando um computador triste e desprotegido a um computador forte e protegido, com o texto "Um antivírus desatualizado não reconhece ameaças novas; nunca adie as atualizações do sistema"; 4) "Você é a última linha de defesa", com um portão e a silhueta de uma pessoa protegida por uma bolha, listando três dicas com ícones: desconfie de mensagens urgentes (envelope com um X), use senhas fortes (cadeado) e ative a verificação em duas etapas (celular com cadeado verde).
Podcast
A anatomia dos ataques digitais
odae.com.br/8p8
Clique no card ou escaneie
Transcrição do podcast:
Palestrante 2: Gente, imagina a seguinte cena. A pessoa monta aquele quarto perfeito, sabe? Computador novinho, folha, arquivos de anos, aqueles projetos super importantes guardados ali.
Palestrante 1: Tudo no esquema.
Palestrante 2: Exato. Aí, do nada, alguém entra silenciosamente pela janela, rouba o que tem de mais valioso, bagunça absolutamente tudo e, tipo, ainda deixa uma armadilha para detonar no mês seguinte.
Palestrante 1: Nossa, é o pior pesadelo digital possível, né? E o que a gente está analisando hoje, nas nossas fontes, nesse mergulho profundo que a gente vai dar agora, é justamente isso. Essa invasão em várias etapas, agindo ali nas sombras, é o padrão real das ameaças cibernéticas de hoje.
Palestrante 2: Aquele modelo antigo do vírus que só travava a tela, bom, isso já era.
Palestrante 1: Pois é. Quando a gente olha para essas ameaças modernas, é super comum esbarrar naqueles termos clássicos. Tem o ransomware, que bloqueia tudo, cobrando um resgate bizarro, né?
Palestrante 2: Isso. O sequestrador tem o Trojan, que é o cavalo de Troia, que finge ser um aplicativo útil, mas não é. E o spyware, que fica lá de fininho, espionando senhas. Tudo isso entra no guarda-chuva do malware, que é o software malicioso no geral.
Palestrante 1: Exatamente.
Palestrante 2: Mas o que as fontes deixam muito claro é que o jogo mudou muito. O perigo real não é mais aquele ataque isolado.
Palestrante 1: Mudou completamente. E o que é fascinante, e até meio assustador aqui, é que os ataques hoje operam como um combo, sabe? É uma verdadeira reação em cadeia.
Palestrante 2: Como assim?
Palestrante 1: Tipo, o invasor não manda um ransomware direto para trancar a máquina. A invasão quase sempre começa com um Trojan, passando totalmente despercebido.
Palestrante 2: Ah, ele entra de fininho.
Palestrante 1: Sim. Entra e, uma vez lá dentro, ele instala um rootkit. Esse cara altera o núcleo do sistema operacional, bem na raiz, só pra se camuflar profundamente e ficar invisível.
Palestrante 2: Peraí, ok. Vamos empacotar isso. Então eles entram, se escondem na raiz e ficam lá, só observando a pessoa.
Palestrante 1: Exato. Ficam lá na deles. E a partir daí, eles soltam o spyware pra mapear toda a rede silenciosamente. Isso pode durar semanas.
Palestrante 2: Caramba!
Palestrante 1: É, e só depois de roubar todas as credenciais e entender o valor real dos dados daquela rede, é que eles detonam o ransomware. Aí eles trancam a máquina pra garantir que o resgate seja pago mesmo.
Palestrante 2: Nossa, mas espera um pouco. Se essa cadeia de ataque é tão complexa e se camufla lá na raiz do sistema, aquele antivírus tradicional que a gente usava nos anos 2000, ele é basicamente inútil hoje.
Palestrante 1: Totalmente inútil.
Palestrante 2: Então, como que sistemas de defesa modernos conseguem barrar um comportamento que eles nunca viram antes na vida?
Palestrante 1: Ah, aí que entra a tecnologia atual. Eles fazem isso através de uma defesa em cinco camadas, todas operando em uníssono. A primeira camada, tipo, ela ainda usa aquelas assinaturas conhecidas. É como se fosse o caixa de um banco conferindo o RG de um assaltante que já é famoso, saca? 112
Palestrante 2: Tá, mas como os invasores mudam o código o tempo todo pra não serem reconhecidos pela foto do RG?
Palestrante 1: Isso, eles mudam o tempo todo. Por isso, a segunda camada foca direto na análise de comportamento.
Palestrante 2: Ah, entendi. Seria como o caixa do banco ignorar o RG falso e focar no fato de que a pessoa acabou de entrar de balaclava segurando um pé de cabra.
Palestrante 1: Perfeita analogia, é bem por aí. O foco passa a ser o que o arquivo tenta fazer no sistema. E, bom, se ainda houver alguma dúvida, aí entra a terceira camada, que a gente chama de sandbox.
Palestrante 2: Que é tipo uma caixa de areia, né? Um ambiente de teste.
Palestrante 1: Isso. O sistema cria um ambiente falso, uma espécie de quarto isolado que imita o computador real. O arquivo suspeito é solto lá dentro pro sistema observar a ação dele. Se ele tentar encriptar dados lá, ele é destruído ali mesmo, na hora.
Palestrante 2: Gente, mas se o aparelho tiver que criar um sistema falso e testar absolutamente cada arquivo duvidoso, isso não vai deixar o processamento lento demais? Como que a máquina aguenta fazer isso sem travar tudo?
Palestrante 1: E é exatamente por isso que a quarta camada faz o trabalho pesado todo na nuvem.
Palestrante 2: Ah, tá.
Palestrante 1: Grande parte desse processamento cruza dados com uma rede global, tipo quase instantaneamente, sem sobrecarregar o seu hardware local.
Palestrante 2: Inteligente.
Palestrante 1: E a quinta camada amarra tudo isso com um monitoramento constante em tempo real, só percebendo anomalias. Por exemplo, um simples aplicativo de bloco de notas tentando ligar sua webcam do nada, sem nenhum motivo.
Palestrante 2: Nossa, bizarro. Então, o que isso tudo significa na prática? Ter um sistema desatualizado é literalmente cortar as conexões com essa inteligência de nuvem, certo?
Palestrante 1: Exatamente. A vacina antiga não serve pra mutação nova do vírus. Hoje em dia, até as versões gratuitas usam essa inteligência de nuvem pro básico diário.
Palestrante 2: E as versões pagas?
Palestrante 1: As pagas focam mais em recuperar arquivos se der ruim com ransomware e tal, mas a base técnica tá toda lá pra todo mundo. Só que existe um detalhe gigante aí. A tecnologia não blinda absolutamente tudo.
Palestrante 2: Ah, claro, porque na maioria das vezes alguém vai lá e simplesmente abre a porta por vontade própria, né?
Palestrante 1: O famoso fator humano. É muito importante falar disso. A engenharia social é muito, mas muito mais barata que programar um código complexo do zero. Os golpistas usam gatilhos emocionais da gente, tipo urgência ou medo. Uma mensagem chegando do nada dizendo, sei lá, sua conta bancária será encerrada em cinco minutos.
Palestrante 2: Nossa, aí se dá um pico de ansiedade na hora, né?
Palestrante 1: Exato. E essa ansiedade anula completamente o nosso pensamento crítico. É aí que ter senhas fortes, usar aquela verificação em duas etapas e, principalmente, ter um ceticismo enorme viram a barreira final de defesa.
Palestrante 2: Sim, a gente precisa desconfiar de tudo. E olha, aqui é onde a coisa fica realmente interessante. Eu achei o máximo quando li as fontes.
Palestrante 1: Ah, eu já sei do que você vai falar.
Palestrante 2: É irônico falarmos do elemento humano como elo mais fraco, porque, bom, foi a mente humana que deu o pontapé inicial na defesa moderna.
Palestrante 1: O caso clássico do Kaspersky lá em 89.
Palestrante 2: Sim. Lá em 1989, quando o Eugene Kaspersky teve o próprio computador infectado pelo vírus Cascade, em vez de simplesmente formatar a máquina e entrar em pânico, ele ficou fascinado.
Palestrante 1: A curiosidade falou mais alto.
Palestrante 2: Total. Ele resolveu abrir o código e estudar o mecanismo do vírus a fundo. Essa pura curiosidade humana gerou uma ferramenta de remoção que foi evoluindo, ajudou a proteger redes inteiras nos anos 90 e deu origem às ferramentas de segurança digital modernas.
Palestrante 1: É sensacional. Ele transformou a própria anatomia de um ataque na cura do negócio. E isso resume muito bem a dinâmica que as fontes trazem hoje. A verdadeira segurança, no fim das contas, é essa aliança estreita entre o lado tecnológico e o lado cognitivo. O software lida com a matemática e as camadas da sandbox, enquanto nós, humanos, precisamos lidar com a nossa atenção e as nossas emoções.
Palestrante 2: Com certeza. E sem esquecer, claro, que blindar os próprios dispositivos é uma baita de uma responsabilidade coletiva, né? A fundamental. Isso evita que o nosso ambiente acabe virando um zumbi nas mãos de criminosos, sendo usado para disparar golpes contra as pessoas ao nosso redor, nossos contatos e tudo mais.
Palestrante 1: É, vira uma bola de neve. E se a gente conectar isso tudo à figura maior, isso levanta uma questão super fascinante para a gente encerrar esse papo hoje.
Palestrante 2: Manda.
Palestrante 1: Considerando que os criadores de malwares deixaram de explorar só as falhas de código de computador para focar intensamente nas nossas vulnerabilidades emocionais, como o medo e a pressa diária, será que a próxima grande atualização de segurança que a gente precisa não tem que acontecer na engenharia dos sistemas em si, mas sim na nossa própria psicologia? Fica aí a reflexão.
Vídeo
A Vida Secreta dos Dados
odae.com.br/8v8
Clique no card ou escaneie
Legenda, audiodescrição e janela de Libras ainda pendentes (item 4.3.9).